KI-Risiken nach ISO 42001 priorisiert man anhand von Eintrittswahrscheinlichkeit und Schadensausmaß. Jedes identifizierte Risiko wird bewertet, mit einem Risikowert versehen und dann nach Dringlichkeit in Handlungsfelder eingeteilt. Dieser Ansatz gilt für alle Unternehmen, die ein KI-Managementsystem (AIMS) aufbauen oder zertifizieren lassen wollen. Die folgenden Abschnitte beantworten die wichtigsten Fragen rund um die Risikopriorisierung nach ISO 42001.
Welche KI-Risiken verlangt ISO 42001 zu bewerten?
ISO 42001 verlangt, dass Unternehmen alle Risiken bewerten, die durch den Einsatz, die Entwicklung oder den Betrieb von KI-Systemen entstehen können. Dazu gehören technische Risiken wie Modellfehler oder Datenfehler, ethische Risiken wie Diskriminierung durch Algorithmen sowie organisatorische Risiken wie fehlende menschliche Aufsicht oder unklare Verantwortlichkeiten.
Konkret nennt die Norm folgende Risikokategorien, die Unternehmen im Blick behalten sollten:
- Technische Risiken: Fehlerhafte Trainingsdaten, Modellverzerrungen (Bias), unzuverlässige Ausgaben
- Sicherheitsrisiken: Manipulation von KI-Systemen, unberechtigter Datenzugriff, Datenlecks
- Ethische Risiken: Diskriminierung, mangelnde Transparenz, fehlende Erklärbarkeit von Entscheidungen
- Betriebliche Risiken: Abhängigkeit von externen KI-Anbietern, unzureichende Mitarbeiterschulung, fehlende Notfallpläne
- Rechtliche Risiken: Verstöße gegen Datenschutzrecht, Haftungsfragen bei automatisierten Entscheidungen
Wichtig ist, dass ISO 42001 keine abschließende Liste vorgibt. Stattdessen fordert die Norm, dass Unternehmen ihren eigenen Kontext analysieren und die für sie relevanten Risiken selbst identifizieren. Ein kleines Unternehmen, das KI für Kundenkommunikation einsetzt, hat andere Risikoschwerpunkte als ein Betrieb, der KI in der Produktionssteuerung nutzt.
Wie funktioniert die Risikobewertung nach ISO 42001?
Die ISO-42001-Risikobewertung folgt einem strukturierten Prozess: Zunächst werden Risiken identifiziert, dann nach Wahrscheinlichkeit und Auswirkung bewertet, und schließlich werden Maßnahmen zur Risikobehandlung festgelegt. Das Ergebnis ist eine dokumentierte Risikolandkarte, die als Grundlage für alle weiteren Entscheidungen im KI-Managementsystem dient.
Der Prozess läuft in der Praxis in drei Schritten ab:
- Risikoidentifikation: Welche KI-Systeme setzt das Unternehmen ein? Welche Prozesse sind betroffen? Welche Stakeholder könnten Schaden nehmen?
- Risikoanalyse: Wie wahrscheinlich ist es, dass ein Risiko eintritt? Wie groß wäre der Schaden für das Unternehmen, für Kunden oder für Dritte?
- Risikobehandlung: Welche Maßnahmen reduzieren das Risiko auf ein akzeptables Niveau? Wer ist verantwortlich? Bis wann wird die Maßnahme umgesetzt?
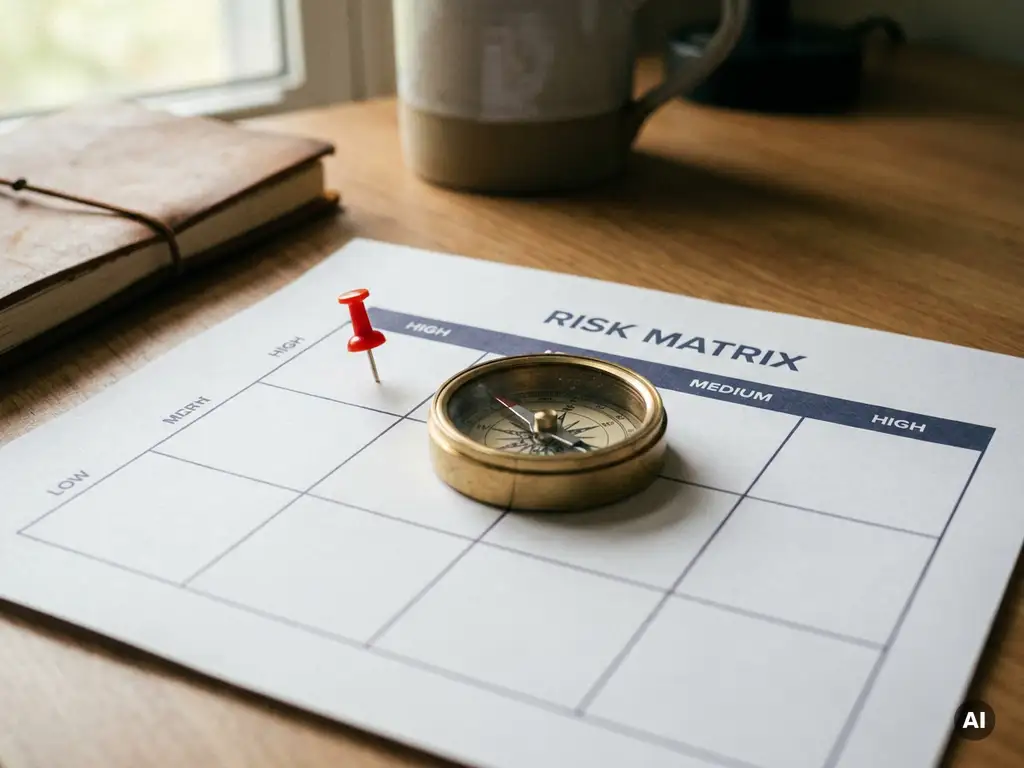
ISO 42001 schreibt keine bestimmte Bewertungsmethode vor. Viele Unternehmen nutzen eine einfache Risikomatrix mit einer Skala von 1 bis 5 für Wahrscheinlichkeit und Auswirkung. Der Risikowert ergibt sich aus der Multiplikation beider Werte. Risiken mit einem hohen Gesamtwert werden priorisiert behandelt.
Lassen Sie sich unverbindlich beraten.
Nach welchen Kriterien werden KI-Risiken priorisiert?
KI-Risiken werden nach ISO 42001 primär nach zwei Kriterien priorisiert: der Eintrittswahrscheinlichkeit und dem potenziellen Schadensausmaß. Hinzu kommen ergänzende Faktoren wie die Betroffenheit vulnerabler Gruppen, die Reversibilität eines Schadens und die Kontrollierbarkeit des Risikos durch das Unternehmen.
In der Praxis empfiehlt sich folgende Priorisierungslogik:
- Hohe Priorität: Risiken mit hoher Wahrscheinlichkeit und großem Schadensausmaß, zum Beispiel ein KI-System, das diskriminierende Kreditentscheidungen trifft
- Mittlere Priorität: Risiken, die entweder wahrscheinlich, aber wenig schädlich sind oder unwahrscheinlich, aber potenziell gravierend
- Niedrige Priorität: Risiken mit geringer Wahrscheinlichkeit und begrenztem Schaden, die beobachtet, aber nicht sofort behoben werden müssen
Zusätzlich spielt die Frage eine Rolle, ob ein Schaden rückgängig gemacht werden kann. Ein irreversibler Schaden, etwa der Verlust sensibler Kundendaten oder eine fehlerhafte medizinische Diagnose durch KI, wird grundsätzlich höher priorisiert als ein Schaden, der sich leicht korrigieren lässt. Für KMU ist es sinnvoll, die Priorisierung regelmäßig zu überprüfen, weil sich der Einsatz von KI-Systemen und damit das Risikoprofil schnell verändern kann.
Was ist der Unterschied zwischen ISO 42001 und dem EU AI Act beim Risikomanagement?
ISO 42001 und der EU AI Act verfolgen beim Risikomanagement unterschiedliche Ansätze: ISO 42001 ist ein freiwilliger Managementsystemstandard, der Unternehmen einen flexiblen Rahmen für den Umgang mit KI-Risiken gibt. Der EU AI Act ist hingegen verbindliches EU-Recht, das KI-Systeme nach Risikoklassen reguliert und konkrete Verbote sowie Pflichten festlegt.
Risikomanagement nach ISO 42001
ISO 42001 gibt Unternehmen einen methodischen Rahmen, um KI-Risiken systematisch zu identifizieren, zu bewerten und zu behandeln. Die Norm ist technologieneutral und anpassbar, das heißt, Unternehmen gestalten ihren Risikomanagementprozess selbst. Der Standard fördert eine kontinuierliche Verbesserung und legt Wert auf organisatorische Strukturen wie klare Verantwortlichkeiten und dokumentierte Prozesse.
Risikomanagement nach dem EU AI Act
Der EU AI Act klassifiziert KI-Systeme in vier Risikoklassen: inakzeptables Risiko, hohes Risiko, begrenztes Risiko und minimales Risiko. Für Hochrisiko-KI-Systeme schreibt das Gesetz konkrete technische und organisatorische Anforderungen vor, etwa Konformitätsbewertungen, Registrierungspflichten und menschliche Überwachung. Diese Anforderungen sind nicht verhandelbar und gelten unabhängig davon, ob ein Unternehmen nach ISO 42001 zertifiziert ist.
In der Praxis ergänzen sich beide Regelwerke gut. Eine ISO-42001-Zertifizierung hilft Unternehmen dabei, die organisatorischen Voraussetzungen zu schaffen, um die Anforderungen des EU AI Act zu erfüllen. Wer ein gut dokumentiertes KI-Managementsystem betreibt, ist für die Compliance-Anforderungen des EU AI Act deutlich besser aufgestellt.
Wie dokumentiert man KI-Risikopriorisierungen normkonform?
Normkonforme Dokumentation der KI-Risikopriorisierung nach ISO 42001 bedeutet, dass alle identifizierten Risiken, ihre Bewertung, die Priorisierungsentscheidung und die geplanten Maßnahmen schriftlich festgehalten werden. Die Dokumentation muss nachvollziehbar, aktuell und für Auditoren zugänglich sein.
Folgende Dokumente sind für eine normkonforme Dokumentation typischerweise erforderlich:
- Risikoregister: Eine strukturierte Liste aller identifizierten KI-Risiken mit Bewertung nach Wahrscheinlichkeit und Auswirkung
- Risikobehandlungsplan: Dokumentation der gewählten Maßnahmen, Verantwortlichkeiten und Umsetzungsfristen
- Bewertungsprotokolle: Nachweise darüber, wann und von wem Risiken bewertet wurden
- Überprüfungszyklen: Festlegung und Nachweis regelmäßiger Risikorevisionen
ISO 42001 schreibt keine bestimmte Dokumentenvorlage vor. Entscheidend ist, dass die Dokumentation den tatsächlichen Stand des Risikomanagements widerspiegelt und bei einem Audit lückenlos nachgewiesen werden kann. Für kleine Unternehmen reicht oft eine gut strukturierte Tabelle oder ein einfaches digitales Tool aus, solange alle relevanten Informationen vollständig und aktuell erfasst sind.
Ein häufiger Fehler ist es, Risiken einmalig zu dokumentieren und danach nicht mehr zu aktualisieren. ISO 42001 erwartet ausdrücklich eine kontinuierliche Überprüfung, weil sich KI-Systeme und ihr Risikoumfeld laufend verändern.
Wie wir Ihnen bei der ISO-42001-Risikopriorisierung helfen
Wir bei DICIS AG wissen, dass der Aufbau eines normkonformen KI-Risikomanagements für kleine Unternehmen ohne dedizierte Compliance-Abteilung eine echte Herausforderung sein kann. Deshalb haben wir unseren Zertifizierungsprozess so gestaltet, dass Sie nicht bei null anfangen müssen.
Mit unserer ISO-42001-Online-Zertifizierung erhalten Sie konkrete Unterstützung bei jedem Schritt:
- KI-gestützte Dokumentationserstellung: Unser KI-Assistent hilft Ihnen, Risikoregister und Risikobehandlungspläne in wenigen Stunden normkonform zu erstellen
- Geführter Risikobewertungsprozess: Wir führen Sie Schritt für Schritt durch die Identifikation, Bewertung und Priorisierung Ihrer KI-Risiken
- Praxisnahes Online-Audit: Das Zertifizierungsaudit findet vollständig online statt, ohne unnötigen Bürokratieaufwand
- Zugeschnitten auf KMU: Unsere Vorlagen und Prozesse sind auf die Realität kleiner Unternehmen mit bis zu 50 Mitarbeitenden ausgerichtet
Sie müssen kein KI-Experte sein, um mit uns eine ISO-42001-Zertifizierung zu erreichen. Nehmen Sie jetzt Kontakt auf und erfahren Sie, wie schnell Sie Ihr KI-Managementsystem aufbauen und zertifizieren können.